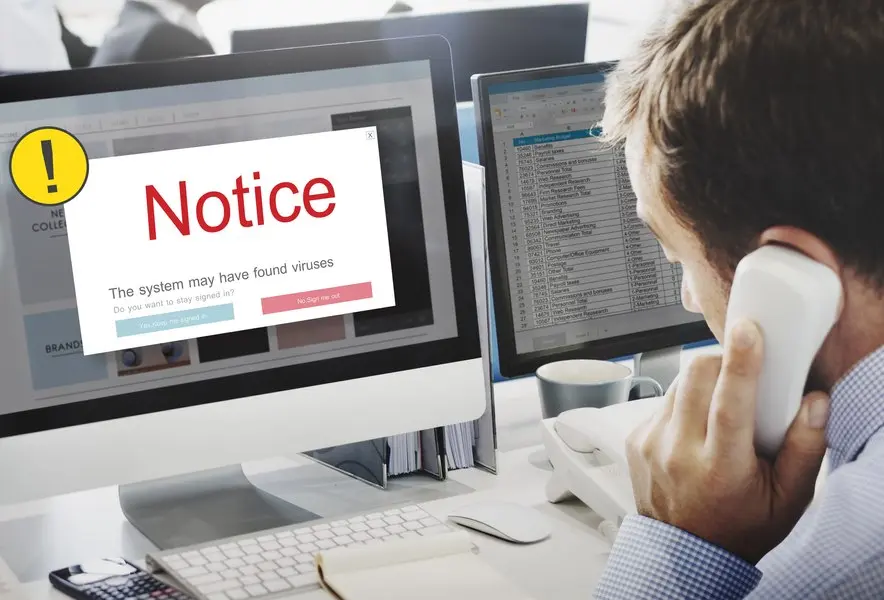
Companiile mici și mijlocii, sub asediul hackerilor: 86% dintre firme au raportat atacuri cibernetice
Clienții sunt ținta principală a atacatorilor!
Conform unei investigații globale realizate de Kaspersky, majoritatea absolută a specialiștilor din domeniul tehnologiei informației și a securității cibernetice, care activează în structuri cu sub 500 de salariați, a confirmat faptul că entitățile lor au înregistrat cel puțin un eveniment cibernetic în ultima perioadă de un an. Aproximativ 86% dintre aceștia au raportat această situație.
Știri de Ultimă Oră
 Cafeaua înainte de o siestă scurtă te trezește mai repede decât crezi
 Sondele mincinoase: O agenție națională admite că a fabricat majoritatea datelor
 Alegerile din Ohio: Spotul personal care a stârnit scandal în ultima linie a curselor
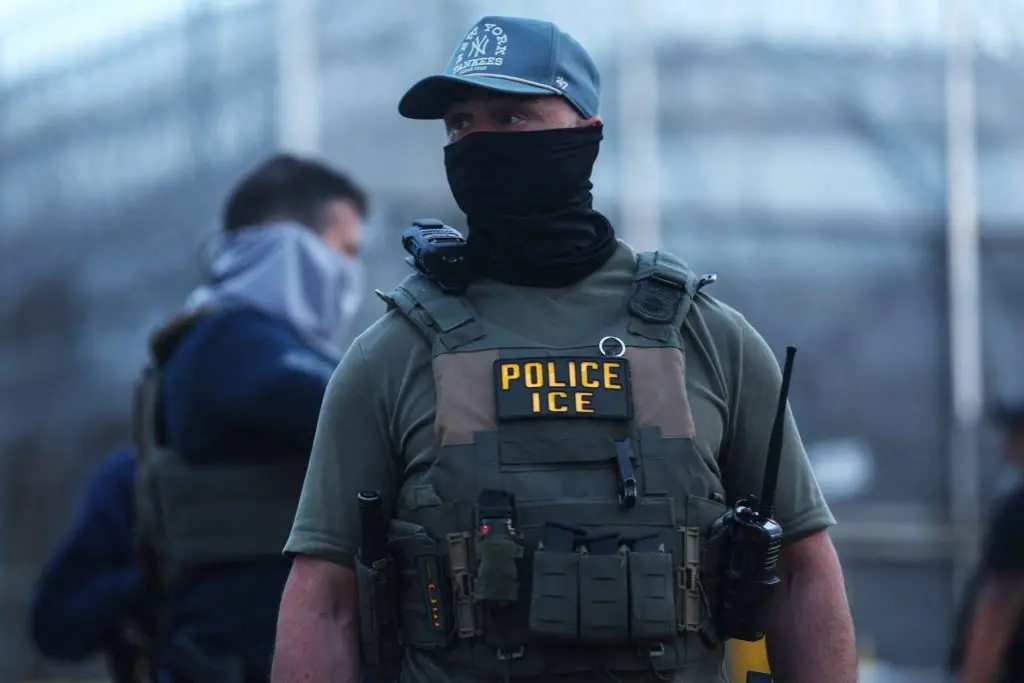 Sute de cetățeni americani reținuți greșit de agenții federali
Amenințările considerate cele mai dăunătoare includ, în principal, campaniile de phishing, exploatarea defectelor din codul sursă al aplicațiilor, răspândirea masivă a programelor malware, atacurile ransomware, precum și vulnerabilitățile specifice sistemelor bazate pe inteligență artificială.
Analizând impactul financiar al celor mai critice incidente din ultimele douăsprezece luni, 22% din subiecții intervievați au identificat pierderile monetare ca pe o consecință primordială. Aproape o cincime din totalul companiilor au menționat și alte repercusiuni semnificative, cum ar fi exfiltrarea datelor personale ale clienților, oprirea temporară a serviciilor livrate publicului larg – o categorie care include site-urile web și magazinele online –, preluarea controlului asupra rețelei informatice și tulburarea fluxurilor operaționale.
În anumite circumstanțe, activele digitale și informațiile compromise au devenit imposibil de restaurat. Concret, 16% dintre firme au suferit dispariții permanente de date, în timp ce 13% au constatat deteriorări ireversibile asupra proprietăților companiei.
Informațiile despre clienți s-au aflat pe primul loc în ierarhia obiectivelor vizate de cei mai serioși atacatori, fiind menționate de 32% dintre participanți.
Următoarele categorii de date sensibile au fost reprezentate de documentele juridice și accesul la conturile bancare, indicate de 28% din respondenți, urmate de credentialele de autentificare ale angajaților, cu 25%, și planurile strategice de afaceri, referite de 23% din organizații.
La nivel structural, secțiunile dedicate tehnologiei informației și protecției cibernetice au fost cele mai des compromise. Exact jumătate din cazurile analizate au implicat o breșă de securitate în departamentul IT, iar 46% dintre incidente au vizat direct zona de securitate cibernetică.
Companiile au reacționat cu măsuri corective!
Sectoarele financiare și contabile au fost afectate în 24% din situații. Media calculată indică faptul că un incident major atinge simultan trei departamente distincte din cadrul unei organizații.
O observație relevantă pentru întreprinderile mici și mijlocii este că 21% dintre acestea au suferat atacuri venind prin canalele oficiale de asistență clienți, un procent care scade la 15% pentru mediile mari și la 17% pentru corporațiile de talie mare.
În urma confruntării cu aceste incidente, companiile au adoptat măsuri corective tehnice, procedurale și umane. Implementarea instrumentelor de supraveghere a siguranței informatice a fost cea mai frecvent aleasă strategie, semnalată de 24% dintre entități. Un procent identic, de 23%, a optat pentru strângerea regulilor de conformitate impuse partenerilor externi, iar aceeași pondere a pus accent pe optimizarea modului în care sunt administrate parolele și codurile de acces.
De asemenea, 22% dintre firme au cheltuit sume pentru licențierea softurilor de protecție pe terminalele de lucru ale personalului, iar un număr similar de organizații a investit în programe de specializare avansată pentru echipa tehnică.
Pentru a diminua riscurile viitoare, experții sugerează firmelor mici și mijlocii să instituiască protocoale riguroase pentru accesarea resurselor interne și a platformelor cloud. Este esențială revocarea promptă a drepturilor de utilizare pentru salariații care își încetează colaborarea. Realizarea constantă a copiilor de rezervă pentru informațiile vitale permite recuperarea activelor în caz de fală, inclusiv în scenariile de ransomware. Instruirea forței de muncă rămâne un pilon esențial al apărării, acoperind teme precum navigarea sigură pe web, administrarea cheilor de acces și instalarea corectă a aplicațiilor.
Simulările de phishing și cursurile specifice de securitate constituie metode eficiente de antrenare.
Studiul evidențiază clar că, în cele mai grave incidente din segmentul IMM-urilor, consecințele s-au extins simultan asupra conturilor financiare, bazei de date a clienților, infrastructurii tehnice, calității serviciilor livrate și funcționării interne a organizațiilor.